고객정보 15건 등 유출 확인
주민번호 포함 정보 3건 파악
긴급 패치·관계기관 신고 진행
주민번호 포함 정보 3건 파악
긴급 패치·관계기관 신고 진행
 |
| 한양증권 / 그래픽=박종규 기자 |
한양증권이 외부 그룹웨어 솔루션에 대한 비정상적인 접근으로 고객정보 등 일부 정보가 유출되는 사고를 겪었다.
3일 한양증권에 따르면 회사는 지난달 29일 사용 중인 외부 그룹웨어 솔루션에서 비정상적인 접근이 발생해 일부 정보가 유출된 사실을 확인했다.
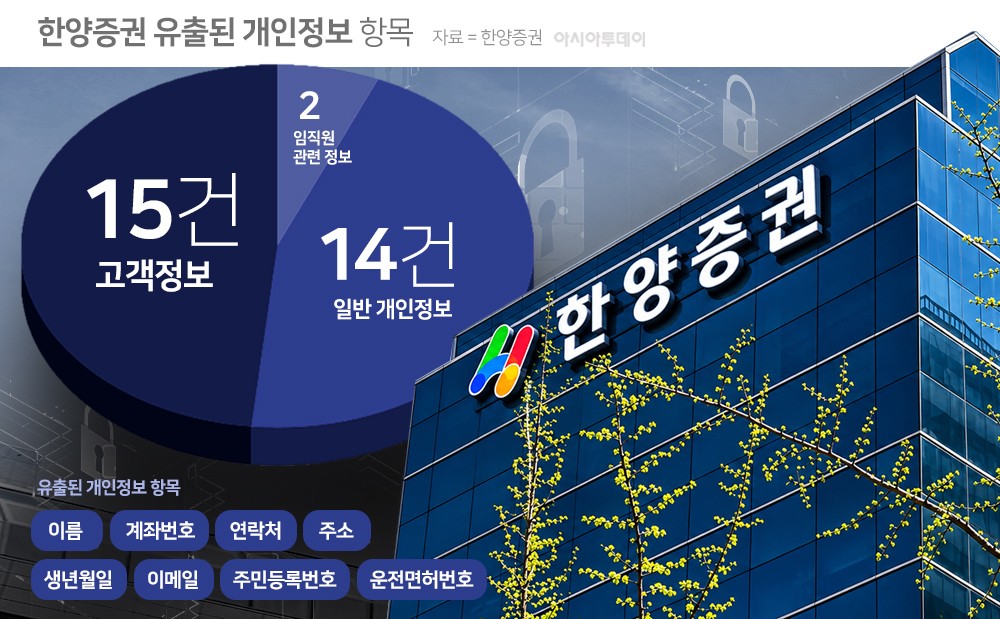
현재까지 확인된 유출 데이터에는 고객정보 15건, 임직원 관련 정보 2건, 일반 개인정보 14건이 포함됐다.
유출된 개인정보 항목은 건별로 차이가 있으며 이름, 계좌번호, 연락처, 주소, 생년월일, 이메일, 주민등록번호, 운전면허번호 등이 포함된 것으로 파악됐다. 이 가운데 주민등록번호가 포함된 정보는 3건이다.
한양증권은 사고 인지 즉시 외부 접근을 차단하고 솔루션 공급사와 함께 긴급 보안 패치를 완료했다. 현재 정확한 유출 범위와 사고 경위를 조사 중이며 관계 기관 신고 절차도 진행했다. 유출 대상 고객에게는 개별 안내를 실시했다.
한양증권 관계자는 "이번 사안을 엄중하게 인식하고 있으며 고객 여러분께 심려를 끼쳐 드린 점 진심으로 사과드린다"며 "향후 보안 관리체계를 더욱 철저히 점검하고 재발 방지에 만전을 기하겠다"고 말했다.