구마가이회장 사과…임원4명 보수삭감
서버 2만6739대 피해우려…FX 손실보상
서버 2만6739대 피해우려…FX 손실보상
|
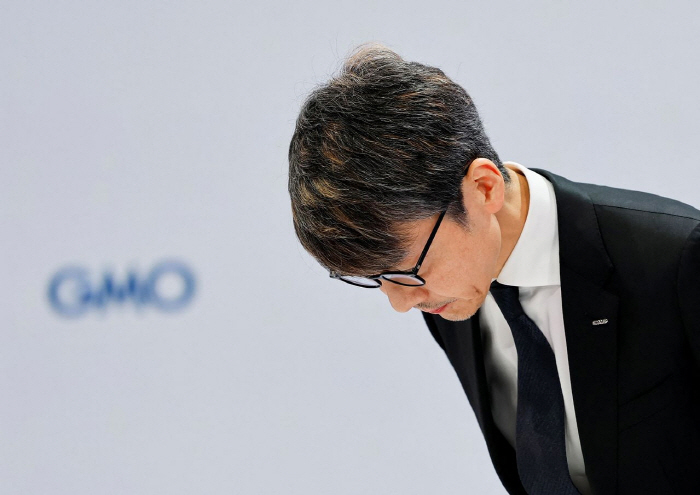
일본 주요 언론은 2일 구마가이 마사토시 GMO인터넷그룹 회장 겸 사장이 이날 오후 3시 도쿄에서 사건 발생 후 첫 기자회견을 열고 보안상 문제와 대응 미흡을 인정했다고 전했다. 구마가이 회장은 "서비스 시스템에 보안상 문제가 있었던 것은 사실"이라며 그룹 내 전문가의 경고를 서비스를 운영하는데 반영하지 못했다고 사과했다. 회사는 경영 책임을 물어 구마가이 회장 등 임원 4명의 보수를 오는 12월부터 3개월간 최대 30% 깎는다고 밝혔다.
회사 설명에 따르면 보안 문제는 2024년 4월 그룹 내 보안업체 'GMO 사이버시큐리티 by 이에라에' 전문가가 지적했다. 같은 해 4~5월 네 차례 긴급 유지보수와 보안 수정 프로그램 적용 등을 실시했지만 근본적인 문제를 풀지는 못했다.
관련 지적은 부사장 2명에게 전달됐다. 하지만 구마가이 회장에게는 보고되지 않았다고 한다. 야마시타 히로시 GMO인터넷 부사장은 대응이 충분하지 않았던 이유에 대해 "개발 우선순위 속에서의 판단이었다"고 해명했다.
공격자는 올해 8월 5일 고객 서버 환경에 침입했다. 같은 달 17일에는 관리자 권한을 훔쳐 관리 서버에도 무단 접속한 것으로 드러났다. 그러나 회사가 이용자의 문의를 계기로 조사해 문제를 알게된 것은 10월 20일이었다. 최초 침입 이후 약 두 달 반이 지난 뒤였다. 서비스는 다음 날인 21일부터 중단됐다. 피해를 입었을 가능성이 있는 고객용 가상 서버는 2만6739대다. 최초로 침입한 구체적인 경로는 아직 확인되지 않았다고 회사는 설명했다.
|
공격받은 서비스는 GMO인터넷이 제공하는 '오나마에닷컴 데스크톱 클라우드'였다. 대형 서버 한 대를 여러 개의 독립된 서버처럼 나눠 고객에게 빌려주는 가상 전용 서버(VPS) 서비스였다. 이용자들은 이곳에 FX 자동매매 프로그램 등을 설치해 이용했다. 집의 컴퓨터를 꺼도 외부 서버에서 프로그램이 계속 돌아가는 구조였다.
문제는 거래 환경을 제공하는 외부 서버가 공격받으면서 연결된 금융계좌까지 피해가 확대됐따는 점이다. 마이니치신문에 따르면 국내 FX업체 5군데 일부 고객 계좌에서 무단 거래가 생겼다. 서버에는 거래에 사용되는 아이디와 비밀번호 등 민감한 정보가 저장돼 있었다.
다만 고객별 서버 사이에 접근을 허용하는 취약성 때문에 공격이 퍼졌다는 설명은 공격자 측 주장이다. 회사가 인정한 보안 문제와 실제 침입·확산 경로가 어떠했는지는 추가 조사가 필요한 상태다.
이와 관련 산케이신문은 도쿄에 사는 47세 남성이 45초 동안 이뤄진 무단거래 97건으로 약 50만엔(약 425만원)을 잃었다고 보도했다. 거래 뒤 계좌에 남은 돈은 47엔뿐이었다고 한다. 이 남성은 GMO의 높은 인지도와 보안 홍보를 믿고 서비스를 선택했다며 배신당한 충격이 크다고 말했다. 이 남성은 피해 신고 뒤 보상 절차 안내가 늦어지고 컴퓨터를 사용하지 말라는 안내까지 받아 업무에도 지장이 생겼다고 호소했다.
|
GMO는 해당 서비스 이용자 모두에게 일률적으로 5000엔(약 4만2500원)의 위로금을 지급하고, 이번 무단 접속으로 생긴 거래라고 인정되는 손실은 전액 보상할 방침이다. 정보가 공개된 이용자에게는 별도 위로금도 지급할 방침이다. 총보상액과 실적에 미칠 영향은 집계 중이다.
공격자는 금전을 요구하며 고객 정보를 공개하겠다고 위협했으나 GMO는 지급에 응하지 않았다고 밝혔다. 지난달 27일 고객 1명의 정보라고 주장하는 내용이 인터넷에 공개됐다. 회사는 이 밖의 추가 공개는 확인하지 못했다고 설명했다. 공격자 측과는 지난달 23일 이후 접촉하지 않았다고 한다. 일각에서 나온 북한계 해커집단의 관여 가능성에 대해 구마가이 회장은 조사 중이라 말할 수 없다며 구체적인 답변을 피했다. 회사는 범인과 관련한 유력 정보를 경찰에 제출했다고 밝혔다.
구마가이 회장은 회견 도중 창업 이후의 경영이념을 설명하며 눈물을 짓기도 했다. 피해 발생 뒤 자신의 사회관계망서비스(SNS)에 웃는 사진 등을 올린 데 대해서도 피해자 배려가 부족했다고 사과했다.
정부 대응과 관련해서는 GMO가 지난달 '능동적 사이버 방어' 적용을 요청했다. 일본 총무성은 국내 통신사업자들에게 공격자 웹사이트 접속을 끊으라고 요청했다. 다만 구마가이 회장은 GMO가 능동적 사이버 방어 적용 대상은 아니라고 밝혔다. 도쿄 경시청은 지난달 29일 약 70명 규모의 수사본부를 차렸다. 경찰은 무단접속금지법 위반 혐의 등을 염두에 두고 GMO가 낸 자료를 분석하고 관계자를 조사할 방침이다.