패치·접근통제 미비 등 기본통제 공백
전문가 "보안 강화·대응책 병행해야"
전문가 "보안 강화·대응책 병행해야"
|
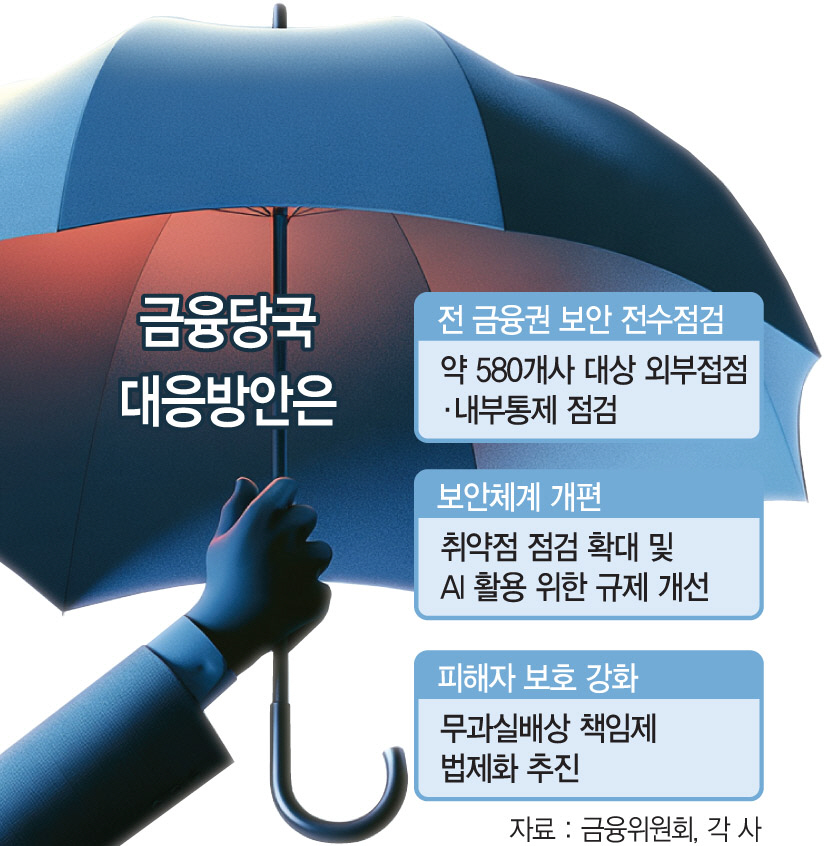
또한 2차 피해 방지를 위해 다크웹 등 개인정보 유통 모니터링 및 차단시스템 등 방어체계를 마련해 나가기로 했다.
하지만 이번 유출로 명의도용이나 보이스피싱 등 2차 피해 우려가 높은 만큼, 보안 강화와 별도로 금융소비자 보호 방안을 마련해야 한다는 전문가 조언이 나온다.
이범용 한국금융소비자보호재단 책임연구원은 최근 '프런티어 AI 시대의 금융권 사이버 위협과 대응 과제'라는 보고서를 통해 "프론티어 AI로 인한 사이버 위협의 본질은 새로운 공격기법의 등장보다 기존 공격의 속도와 규모, 자율성이 크게 높아진 데 있다"고 분석했다.
이 책임연구원은 "금융회사가 보안 취약점을 찾아 조치할 수 있는 시간은 줄었으나 실제 침해는 여전히 보안패치가 되지 않은 취약점, 방치된 자격증명, 관리되지 않는 외부 노출 시스템 같은 기본 통제의 공백에서 주로 발생하고 있다"면서 "최근 발생한 연쇄 침해사고도 기본 통제의 공백이 국내 금융권에도 여전히 남아있다는 것을 보여준다"고 말했다.
실제 금융당국 점검 및 금융권 자체점검 결과를 보면 555개사 중 130개사에서 보안패치 미적용과 노후 시스템 관리 미흡, 실시간 관제 미구축, 인증·접근통제 미비 등이 드러났는데, 이는 기본통제 미흡사항에 해당한다는 지적이다.
앞서 2025년 발생한 롯데카드 개인정보 유출 사고 역시 2017년 공개된 취약점의 보안패치를 일부 서버에 8년간 적용하지 않은 것으로 알려지기도 했다.
이 책임연구원은 또 2차 피해 예방을 위해 보안 강화와 별도로 금융소비자 보호 방안을 마련해야 한다고 조언했다. 소비자에 대한 통지 항목에 예상되는 2차 피해 유형과 소비자가 취할 수 있는 조치 등을 구체적으로 담고, 유출 정보를 악용한 보이스피싱과 스미싱, 명의도용 시도를 금융권 이상거래 탐지 체계와 연계해 차단할 수 있도록 조치해야 한다고 강조했다.
아울러 금전적 피해 없이 개인정보만 유출됐을 경우에도 소비자가 실효성 있는 구제를 받을 수 있는지 점검해야 하고, 신속한 보안 패치와 노후 시스템 교체 과정에서 서비스 중단시 대응방침과 함께 금융사가 대체채널을 제공하는 기준도 마련해야 한다고 조언했다.